Authenticator 2FA OTP Backup
4.4נדל"ן ועיצוב פניםעודכן 7 באוקטובר 2026

צילומי מסך
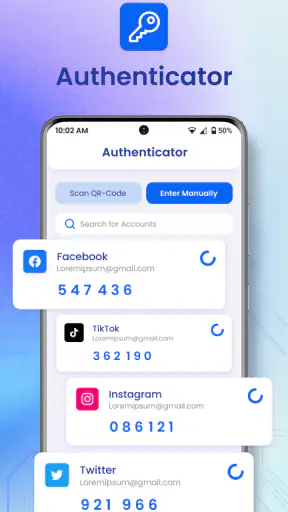
יתרונות
- מאפשרת לגבות קודי אימות
- כך שקל יותר לשחזר גישה לאחר החלפת מכשיר.
- תומכת באימות דו־שלבי עבור חשבונות ושירותים רבים.
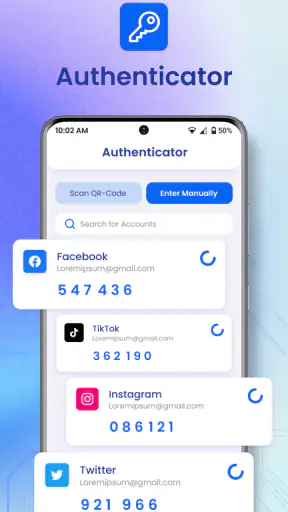
- קודי OTP מתחלפים אוטומטית ונוחים לשימוש בעת הכניסה לחשבון.
- ממשק ממוקד שמקל לאתר את הקוד הנדרש במהירות.
- מוסיפה שכבת אבטחה מעבר לסיסמה בלבד.
חסרונות
- הגיבוי אינו מבטיח שחזור מוצלח אם פרטי החשבון או מפתח הגיבוי אבדו.
- אובדן המכשיר ללא גיבוי זמין עלול להקשות על הכניסה לחשבונות.
- קודי אימות זמניים דורשים גישה למכשיר בזמן ההתחברות.
- הגנה חלשה על המכשיר עצמו עלולה לסכן גם את קודי האימות.
- יש לוודא שכל שירות תומך בשיטת האימות שבה האפליקציה משתמשת.
 ניתוח מאת Mobexer
בבית שבו כמה אנשים משתמשים באותו טאבלט או ניגשים יחד לחשבונות מסוימים, קל לטעות ולחשוב שמאמת קודים הוא עניין משותף. מניסיוני, Authenticator 2FA OTP Backup מתאים יותר לתפקיד אישי: הוא מיועד ליצירת קודי אימות לחשבונות, אך הקודים עצמם שייכים למי שהגדיר אותם. לכן השאלה החשובה אינה רק אם האפליקציה נוחה, אלא מי מחזיק במכשיר ומי צריך לקבל גישה לחשבון.
מדובר באפליקציית אבטחה, גם אם היא מופיעה בקטגוריית הנדל״ן ועיצוב הפנים — סיווג שאינו משקף את השימוש שלה. המטרה כאן היא לארגן אימות דו־שלבי באמצעות קודים חד־פעמיים, לרבות TOTP, ולאפשר התחברות מאובטחת יותר לחשבונות. המפתח הוא להשתמש בה כחלק מתהליך מסודר, ולא להתייחס אליה כאל מגירת קודים משפחתית.
קוד אישי גם כשהמכשיר משותף
אפשר לדמיין מצב יומיומי: בן משפחה צריך להיכנס לחשבון שלו ממכשיר שנמצא בסלון, אך קוד האימות נוצר בטלפון של אדם אחר. פתרון כזה עשוי להיות נוח ברגע נתון, אבל הוא יוצר תלות: מי שמחזיק בטלפון נדרש להיות זמין, והקוד נחשף למי שמסתכל במסך. האפליקציה לא הופכת את השיתוף הזה לבטוח מעצם קיומה; האחריות לחלוקת הגישה נשארת אצל המשתמשים.
לכן אני ממליץ להחליט מראש למי שייכים החשבונות ולמי יש גישה למכשיר שבו נשמרים קודי האימות. אם מדובר בחשבון אישי, עדיף שהאפליקציה תהיה בטלפון האישי של בעל החשבון. אם יש חשבון שמנוהל במשותף, כדאי להסכים מי אחראי על הקודים ומה עושים כשאותו אדם אינו זמין. זה אולי נשמע כמו תכנון קטן, אבל הוא מונע בלבול דווקא כשהכניסה לחשבון דחופה.
הערך של אימות דו־שלבי הוא בכך שסיסמה לבדה אינה מספיקה להתחברות. קוד מתחלף מוסיף שלב נוסף, אך הוא אינו תחליף לסיסמה חזקה, לשמירה על המכשיר או להתנהלות זהירה מול הודעות חשודות. אם מישהו אחר יכול לפתוח את הטלפון ולראות את הקודים, שכבת ההגנה נעשית פחות אישית. כדאי לנעול את המכשיר ולהימנע מהצגת קודים לאחרים, אפילו בבית.
הגדרה אחראית לפני שמסתמכים על הקודים
ההתקנה עצמה אינה סוף התהליך. כשמפעילים אימות דו־שלבי בחשבון כלשהו, צריך לוודא שהקוד שנוצר באפליקציה עובד לפני שמתנתקים או מחליפים מכשיר. טיפ מעשי הוא לבדוק את ההתחברות בזמן שיש עדיין גישה לחשבון ולשמור את אמצעי השחזור שהשירות עצמו מציע במקום נפרד ובטוח. כך אפשר לצמצם את הסיכון שהטלפון יהיה הדרך היחידה לחזור לחשבון.
השם כולל את המילים OTP, TOTP ו־Backup, אבל לא כדאי להסיק מכך שכל סוג של גיבוי, שחזור או סנכרון מתבצע בדרך מסוימת. מבחינה מעשית, אני מתייחס אליה כמקום שממנו מקבלים קוד אימות, ולא מניח שהחלפת טלפון תעביר את כל החשבונות אוטומטית. לפני שמוחקים את האפליקציה, מאפסים מכשיר או עוברים לטלפון חדש, צריך לבדוק בנפרד את אפשרויות השחזור של כל חשבון.
זהו הבדל חשוב מול חלופות מוכרות: מנהל סיסמאות עשוי לשלב שמירת סיסמאות וקודי אימות באותו מקום, בעוד שמאמת ייעודי מפריד את פעולת יצירת הקוד מניהול פרטי הכניסה. ההפרדה יכולה להיות נוחה למי שרוצה להימנע מהחזקת כל פרטי החשבון באפליקציה אחת, אך היא גם מחייבת לעבור בין כלים ולנהל גיבוי בצורה מכוונת. אם העדיפות שלך היא שחזור מרכזי ופשוט, ייתכן שמנהל סיסמאות שמתאים לצרכים שלך יהיה נוח יותר.
חלוקת אחריות בין בני הבית
כשכמה אנשים נעזרים זה בזה, תיאום טוב לא אומר שכולם צריכים לדעת את כל הקודים. אפשר לקבוע שהאדם שבבעלותו החשבון יפעיל את האימות ויישאר אחראי למכשיר שמייצר את הקודים, בעוד שאחרים יקבלו גישה לחשבון רק לפי הצורך ובאמצעות אמצעי השיתוף שהשירות עצמו מאפשר. כך נשמרת הבחנה בין עזרה טכנית לבין מסירת שליטה קבועה.
אם החשבון שייך להורה, למשל, אין סיבה שילד יקבל אוטומטית גישה לאפליקציית האימות רק מפני שהוא משתמש בטאבלט בבית. מנגד, אם אדם אחר אמור לנהל חשבון לאורך זמן, כדאי להסדיר את ההרשאה דרך השירות הרלוונטי ולא להסתמך על מסירת הטלפון או הקוד בכל פעם. הגבול בין מכשיר משותף לחשבון משותף הוא ההבדל המרכזי, והאפליקציה אינה מחליפה החלטה משפחתית ברורה בנושא.
במקרה של טלפון משותף, כדאי להקפיד גם על הרגלים קטנים: לא להשאיר את מסך הקודים פתוח, לא להקריא קוד בקול במקום ציבורי, ולוודא שהאדם שמזין אותו הוא בעל החשבון או מי שהורשה לכך. אלה אינם תכונות של האפליקציה, אלא צעדי שימוש שמקטינים חשיפה מקרית. במכשיר שמסתובב בין בני הבית, ההתנהלות סביב המסך חשובה לא פחות מהקוד עצמו.
למי מתאימה הבחירה הזאת — ולמי פחות
האפליקציה עשויה להתאים למי שמחפש כלי ממוקד לקודי אימות, מפעיל אימות דו־שלבי בכמה חשבונות ורוצה להוסיף שלב מעבר לסיסמה. היא יכולה להתאים גם למי שמוכן לקחת אחריות על ארגון החשבונות ועל תוכנית שחזור נפרדת. המפתח הוא לא מספר החשבונות, אלא מידת הנכונות שלך לבדוק שהקודים עובדים ולחשוב מראש מה יקרה אם המכשיר לא יהיה זמין.
היא פחות מתאימה למי שמצפה שכל בני הבית יוכלו לפתוח את הקודים בלי תיאום, או למי שרוצה פתרון משפחתי משותף לניהול חשבונות והרשאות. היא גם לא הבחירה הנוחה ביותר למי שמחליף מכשירים לעיתים קרובות ואינו רוצה לטפל בהעברה או בשחזור של כל חשבון. במקרים כאלה, עדיף לבדוק אם השירותים שבהם משתמשים מציעים אפשרות שחזור נוחה, או לבחור מנהל סיסמאות שמרכז את התהליך באופן שמתאים להרגלים שלכם.
יש גם שיקול אמון: אפליקציית אימות נוגעת ברגע הכניסה לחשבון, ולכן כדאי להוריד אותה רק ממקור מוכר, לעדכן אותה, ולהבין היכן נשמרים פרטי הגישה. המפתח של האפליקציה הוא Duong Van Luong, והעדכון הנוכחי הוא גרסה 2.5.22. הפרטים האלה מועילים לזיהוי המוצר, אך הם אינם סיבה בפני עצמם למסור לאחרים גישה לקודים או לוותר על אמצעי שחזור.
גיל, פרטיות ואמון בתוך הבית
דירוג הגיל הוא PEGI 3, והאפליקציה עצמה מיועדת לתפקיד שימושי ופשוט יחסית: לסייע ביצירת קודים בזמן התחברות. עם זאת, התאמה לגיל אינה שקולה להבנה של אבטחת חשבונות. ילד צעיר עשוי לדעת היכן מופיע הקוד בלי להבין מדוע לא משתפים אותו; לכן, אם מכשיר משמש כמה גילאים, כדאי להסביר שהקוד הוא חלק מפרטי הגישה ולא עוד מספר שאפשר להעביר הלאה.
בדירוג המשתמשים היא עומדת על ממוצע של 4.4 מתוך כ־68 אלף דירוגים, וההיקף שלה מגיע לכמיליון התקנות. אלה סימנים לכך שאנשים רבים בוחנים אותה, אבל הם לא אומרים אם שיטת העבודה שלה מתאימה למשפחה מסוימת. באבטחה, ההתאמה תלויה גם בהרגלים: מי מחזיק במכשיר, איך משחזרים גישה, והאם כולם יודעים למי לפנות כשהקוד אינו מתקבל.
האפליקציה מוצעת בחינם, ויש בה רכישות מתוך האפליקציה בטווח של 18.90 עד 99.90 ש״ח לפריט. עבור מי שרק בודק אם מאמת קודים מתאים לשגרת ההתחברות שלו, הגיוני להתחיל בזהירות ולא לרכוש דבר לפני שמבינים מה מוצע בתוך האפליקציה ומה באמת נחוץ. אין צורך להפוך רכישה לחלק מתהליך האימות עצמו: קודם כדאי לוודא שהקודים עובדים בחשבונות החשובים ושיש דרך חזרה במקרה של אובדן גישה.
השורה התחתונה למשק בית
אני רואה ב־Authenticator 2FA OTP Backup כלי אישי שיכול להשתלב גם בבית עם מכשירים משותפים, כל עוד לא מבלבלים בין שיתוף המכשיר לבין שיתוף הקודים. היתרון המעשי הוא האפשרות להוסיף אימות נוסף לחשבונות; המחיר בהרגלים הוא הצורך לנהל גישה, גיבוי ותיאום בלי להניח שהמשפחה כולה יכולה להסתמך על אותו מסך.
נכון למערכת הפעלה 7.0 ומעלה, האפליקציה זמינה למגוון מכשירים תואמים, אך בחירתה עדיין תלויה באופן שבו אתם משתמשים בחשבונות. אם כל אדם שומר על קודי האימות שלו, מוודא שחזור מראש ומבין מתי לא לשתף אותם, זו יכולה להיות בחירה שימושית. אם המטרה היא שכל בני הבית ינהלו יחד את כל פרטי הכניסה בלי גבולות ברורים, הייתי מעדיף פתרון שמיועד במפורש לניהול משותף — ולא הופך מאמת אישי למפתח כללי של הבית.
תרחיש שימוש שמבהיר את הגבולות
נניח שהורה נכנס לחשבון חשוב מהטאבלט המשפחתי, בזמן שהטלפון האישי שלו נמצא בחדר אחר. האפליקציה יכולה להציג את הקוד הדרוש, אבל ההחלטה מי ניגש אליה נשארת אצל בעל החשבון. אם הילד שמחזיק בטאבלט מבקש את הקוד, הדרך הפשוטה אינה למסור לו גישה קבועה למאמת, אלא שההורה יזין את הקוד בעצמו או ינהל את ההתחברות כשהוא נוכח. כך לא נוצרת תלות שבה כל משתמש בבית יודע לפתוח את כל החשבונות.
במשפחה שבה אדם מבוגר פחות מסתדר עם כניסות, בן משפחה אחר עשוי לסייע בהקלדת קוד. אני הייתי מפריד בין סיוע נקודתי לבין הרשאה מתמשכת: אפשר לעזור בזמן הכניסה בלי להשאיר את המכשיר פתוח או להעביר את פרטי האימות לשימוש חופשי. אם העזרה נדרשת שוב ושוב, זה סימן שכדאי לבדוק את אפשרויות הניהול והגישה שמציע השירות שבו נמצא החשבון, במקום להפוך את הטלפון של המסייע למרכז קבוע של קודים.
יש כאן גם שיקול תפעולי קטן שקל לפספס: קוד מתחלף אינו דבר שכדאי לצלם ולשלוח בקבוצת משפחה כדי שיישאר בהיסטוריה. הודעה כזאת עלולה להישאר נגישה גם אחרי שהצורך המיידי חלף, ולערבב בין שיחה משפחתית לבין מידע שמאפשר התחברות. אם מישהו צריך להזין את הקוד, עדיף לעשות זאת בזמן אמת, ולא להפוך אותו לרשומה שנשמרת אצל כמה אנשים.
מה לבדוק כשקוד אינו מתקבל
אם הקוד שנוצר אינו מתקבל, לא הייתי ממהר למחוק את החשבון מהאפליקציה או לנסות שוב ושוב בלי להבין מה השתנה. קודם כדאי לוודא שנבחר החשבון הנכון ושנכנסים דרך השירות הרלוונטי, ואז לבדוק את ההנחיות של אותו שירות לאימות ולשחזור. בקודי TOTP, התאמה נכונה של הגדרת החשבון ושל הזמן במכשיר חשובה לתהליך; לכן כדאי לבדוק גם שהמכשיר מציג זמן עדכני לפני שמסיקים שהאפליקציה אינה פועלת.
במקרה שהטלפון אינו זמין, הפתרון תלוי באמצעים שהוגדרו אצל כל שירות, ולא באותה פעולה אחידה לכל החשבונות. זו סיבה טובה לשמור מראש קודי שחזור או אפשרות חלופית במקום מוגן ונפרד מהמכשיר. אל תשמרו אותם באותו מקום פתוח שבו נמצא המאמת, כי אז אובדן או חשיפה של המכשיר עלולים לפגוע בשתי שכבות ההגנה יחד. החשיבה הזאת מעט פחות נוחה בזמן ההגדרה, אבל היא מועילה בדיוק ברגע שבו אין גישה רגילה.
לפני מעבר לטלפון אחר, כדאי להכין רשימת חשבונות שבהם הופעל אימות דרך האפליקציה ולסמן כל אחד רק לאחר שבדקתם את דרך ההעברה או השחזור שלו. הרשימה עצמה אינה צריכה לכלול סיסמאות או קודים; היא רק תזכורת לכך שיש חשבונות שצריך לטפל בהם. זאת דרך פשוטה להימנע מהנחה שהעברת האפליקציה לבדה מספיקה, במיוחד כשיש כמה שירותים שמשמשים את בני הבית למטרות שונות.
בחירה בין מאמת, מנהל סיסמאות ואמצעים אחרים
לעומת הודעות אימות שנשלחות למספר טלפון, קוד שנוצר באפליקציה אינו תלוי בקבלת הודעה בכל התחברות, אך עדיין צריך שהמכשיר שמחזיק את המאמת יהיה נגיש. לעומת מנהל סיסמאות שמרכז גם כניסה וגם קודים, מאמת נפרד יכול להפריד בין סוגי המידע, אך הוא דורש לזכור היכן נמצא כל חלק בתהליך. אין כאן בחירה אחת נכונה לכולם: מי שמעדיף פחות אפליקציות עשוי להעדיף ריכוז, ומי שמעדיף הפרדה עשוי להיות מוכן לעוד שלב בניהול.
גם אמצעי אימות מובנה של שירות מסוים עשוי להיות עדיף כשחשוב להיצמד לתהליך שהשירות עצמו מסביר ומנהל. מנגד, אם משתמשים בכמה חשבונות ורוצים מקום ייעודי לקודים, מאמת כמו זה יכול להתאים לשגרה. אני הייתי משווה לא רק את מספר ההקשות בזמן כניסה, אלא גם את השאלה מי יוכל לעזור במקרה של אובדן טלפון, כמה ברור תהליך השחזור, והאם הפרדת הקודים מהסיסמאות תקל עליכם או רק תוסיף בלבול.
למי שמנהל חשבונות עבודה וחשבונות פרטיים על אותו מכשיר, כדאי להחליט מראש כיצד לזהות את הרשומה הנכונה בכל פעם, ולבדוק שמות חשבונות לפני הזנת הקוד. טעות בבחירת קוד עלולה להיראות כמו תקלה בהתחברות, אף שהבעיה היא פשוט בחירה ברשומה אחרת. הרגל של בדיקה קצרה לפני העתקה או הקלדה מועיל יותר מניסיון לחסוך שנייה, במיוחד כשנכנסים לכמה חשבונות בזה אחר זה.
הרגלים קטנים שמונעים בלבול
כשכמה חשבונות מופיעים באותו מאמת, כדאי לתת לכל אחד שם שקל לזהות ושלא חושף מידע אישי מיותר אם מישהו מציץ במסך. שם ברור יכול להבחין בין חשבון פרטי לחשבון משותף, אבל אין צורך לכלול בו פרטים רגישים. אם יש בבית יותר מאדם אחד שנעזר בקודים, הסכמה מראש על שמות ותפקידים עשויה לחסוך ניסיונות כניסה לחשבון הלא נכון בלי להפוך את האפליקציה לכלי ניהול משפחתי.
עוד הרגל מועיל הוא להפריד בין מי שמקבל את הקוד לבין מי שמאשר את הפעולה. כאשר בן משפחה מסייע, בעל החשבון יכול להישאר זה שמחליט אם ההתחברות צפויה ומיועדת לו. כך לא מתרגלים להזין קודים בכל פעם שמופיעה בקשה, בלי לבדוק מי יזם אותה. הקוד הוא חלק מהאישור לכניסה, ולכן בקשה מפתיעה צריכה לעורר עצירה ובדיקה, גם אם היא מגיעה בזמן שבו בני הבית משתמשים יחד במכשיר.
אם אתם בודקים את האפליקציה לראשונה, התחילו בחשבון שאפשר לשחזר בקלות יחסית ולא בחשבון היחיד שדרכו מנהלים את כל השירותים האחרים. הפעילו אימות לפי ההוראות של אותו שירות, בדקו את הקוד, ורק אחרי שהבנתם את התהליך שקלו להמשיך לחשבונות נוספים. זו אינה הבטחה שהכול יעבור חלק בכל שירות, אלא דרך זהירה ללמוד את שגרת השימוש לפני שמפקידים בה חשבונות שקשה יותר לאבד אליהם גישה.
בסופו של דבר, הבחירה תלויה פחות בתווית של האפליקציה ויותר בהתאמה בין הכלי להרגלים בבית. אם לכל אדם יש גבולות ברורים, אם בעל החשבון שומר על השליטה בקודים ואם יש תוכנית כשמכשיר אובד או אינו זמין, מאמת ייעודי יכול להיות תוספת הגיונית לאבטחה היומיומית. אם אתם רוצים שכולם יוכלו לפתור כל בעיית כניסה בלי תיאום, או שהמטרה היא ניהול משותף של הרשאות ותמיכה, הייתי בוחר קודם פתרון שמיועד לכך ולא מסתמך על שיתוף של קודי אימות.
שאלות נפוצות
מהי Authenticator 2FA OTP Backup, ולמה היא משמשת?
Authenticator 2FA OTP Backup היא אפליקציית אימות שמיועדת ליצור קודים חד־פעמיים לצורך אימות דו־שלבי בחשבונות מקוונים. לאחר שמחברים אליה שירות נתמך, היא יכולה להציג קוד מתחלף שנדרש בנוסף לסיסמה בעת התחברות. כך, גם אם מישהו השיג את הסיסמה שלכם, ייתכן שלא יוכל להיכנס בלי גישה לקוד האימות. יש לבדוק את פרטי האפליקציה ואת התאמתה לשירותים שבהם אתם משתמשים לפני ההתקנה.
איך מוסיפים חשבון לאפליקציה ומתחילים לקבל קודי OTP?
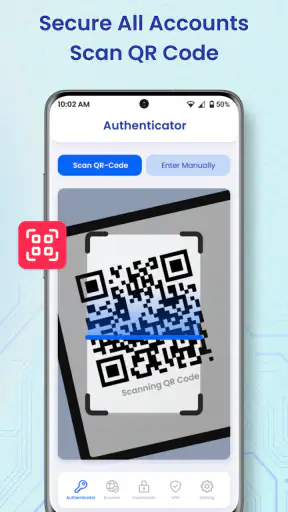
בדרך כלל מוסיפים חשבון לאפליקציית אימות באמצעות סריקת קוד QR שמציג השירות שבו מפעילים אימות דו־שלבי, או באמצעות הזנה ידנית של מפתח הגדרה. לאחר ההוספה האפליקציה יוצרת קודים מתחלפים, שאותם מזינים במסך ההתחברות כשמתבקשים לכך. חשוב להשלים את שלב האימות באתר או באפליקציה של השירות ולשמור את קודי הגיבוי שהוא מספק, כדי שלא להסתמך רק על מכשיר אחד.
האם אפשר להשתמש באפליקציה בלי חיבור לאינטרנט?
קודי OTP מבוססי זמן נוצרים בדרך כלל במכשיר עצמו, ולכן לרוב אפשר לצפות בהם גם ללא חיבור לאינטרנט, כל עוד החשבון כבר הוגדר והשעון במכשיר מדויק. עם זאת, תהליך ההגדרה הראשוני, שחזור מידע או סנכרון—אם האפשרויות האלה זמינות בגרסה שבה משתמשים—עשויים לדרוש חיבור. אין לראות בכך הבטחה שכל תכונה פועלת במצב לא מקוון; מומלץ לבדוק זאת בפועל ולשמור אמצעי גישה חלופי לחשבונות חשובים.
מה קורה לקודי האימות אם מחליפים או מאבדים את הטלפון?
אובדן או החלפה של הטלפון עלולים לנתק אתכם מהחשבונות אם קודי האימות נשמרו רק במכשיר הישן. שם האפליקציה מציין גיבוי, אך לפני שמסתמכים על תכונת גיבוי מסוימת חשוב לבדוק כיצד היא פועלת, היכן הנתונים נשמרים ואיך משחזרים אותם בגרסה העדכנית. בכל מקרה, שמרו את קודי השחזור של כל שירות במקום בטוח, והגדירו מראש דרך חלופית להתחברות או להעברת האימות.
האם Authenticator 2FA OTP Backup בטוחה, ומה כדאי לבדוק לפני ההורדה?
אפליקציית אימות מטפלת במפתחות שמאפשרים ליצור קודי כניסה, ולכן חשוב לבדוק את המפתח המפתח, מדיניות הפרטיות, ההרשאות, אופן הגיבוי והאפשרויות להעברת נתונים לפני שמתקינים אותה. הורידו את האפליקציה רק מחנות רשמית, ודאו שהשם והגרסה תואמים למה שהתכוונתם להתקין, והפעילו נעילת מסך במכשיר. אין להזין קוד OTP או מפתח סודי באתר לא מוכר, וחשוב לזכור שאבטחת החשבון תלויה גם בשמירה על הסיסמה ובאמצעי השחזור.